Certificación ISTQB de seguridad: ¿CT-SEC, CT-STE o CT-STA?
El itinerario de seguridad de ISTQB tiene tres nombres y solo dos exámenes convocables. Lo que decide cuál es el tuyo no es el temario, sino el requisito de acceso.
El itinerario de seguridad de ISTQB maneja tres nombres y solo dos exámenes a los que puedes presentarte. CT-SEC está en el catálogo desde 2016. CT-STE asumió su mitad de ingeniería en enero de 2025. CT-STA, la mitad analítica, se anunció para 2026 y, comprobado el 5 de octubre de 2026, sigue sin aparecer en el listado. Aquí está la decisión, tomada con las cifras del examen y no con el folleto.
La respuesta corta
Para la mayoría de los candidatos el temario ni siquiera llega a votar, porque el requisito de acceso decide antes:
¿Menos de tres años de experiencia relevante? CT-STE es tu única opción. A CT-SEC no te admiten.
¿Tres años o más y te interesa el temario más amplio? CT-SEC se sigue convocando y no tiene fecha de retirada.
¿Estabas esperando a CT-STA? Sigue esperando, y no planifiques 2026 contando con ella.
Tres nombres, dos exámenes convocables
La explicación de ISTQB es que el temario de CT-SEC de 2016 mezclaba varios roles en una sola cualificación y resultó difícil de recorrer. El relevo llega partido en dos: CT-STE, el Security Test Engineer, cubre la ejecución práctica de las pruebas de seguridad, y CT-STA, el Security Test Analyst, debería cubrir el riesgo de negocio y la estrategia de pruebas. De momento solo se ha entregado la primera mitad.
El resultado es una situación rara. La certificación que se iba a sustituir sigue viva, la sustituta está a medio construir y en ninguna parte del sitio de ISTQB se le dice al candidato cuál elegir. Las preguntas frecuentes oficiales de CT-STE describen la división y descartan cualquier conversión automática, pero no recomiendan nada.
El requisito de acceso es la decisión de verdad
CT-SEC tiene el acceso más duro de todas las cualificaciones de seguridad de ISTQB. El temario pide el certificado Foundation Level y experiencia práctica suficiente para convencer al tribunal, y pone una cifra: no menos de tres años de experiencia académica, práctica o de consultoría relevante. Es una barrera, no una sugerencia, y se comprueba en la inscripción.
CT-STE pide una sola cosa: un certificado ISTQB Foundation Level en vigor. Ni años de servicio, ni certificación de seguridad previa, ni, de forma explícita, CT-SEC. Si eres tester entrando en seguridad y no especialista en seguridad entrando en testing, la pregunta ya está resuelta. Si aún no tienes el CTFL, empieza por el formato y la nota de corte del examen CTFL, porque todos los caminos pasan por ahí.
Los dos exámenes, uno al lado del otro
CT-SEC: 45 preguntas, 80 puntos, 52 puntos para aprobar, 120 minutos y 150 con la ampliación para no nativos. Temario de 18 de marzo de 2016, 86 páginas.
CT-STE: 40 preguntas, 43 puntos, 28 puntos para aprobar, 75 minutos y 94 con la ampliación. Temario v1.0.1 de 31 de enero de 2025, 103 páginas.
Los dos se apoyan en el umbral habitual de ISTQB: al menos el 65 % de los puntos disponibles, redondeado al alza. Lo interesante no son los totales, sino cómo se construyen.
De dónde salen los puntos
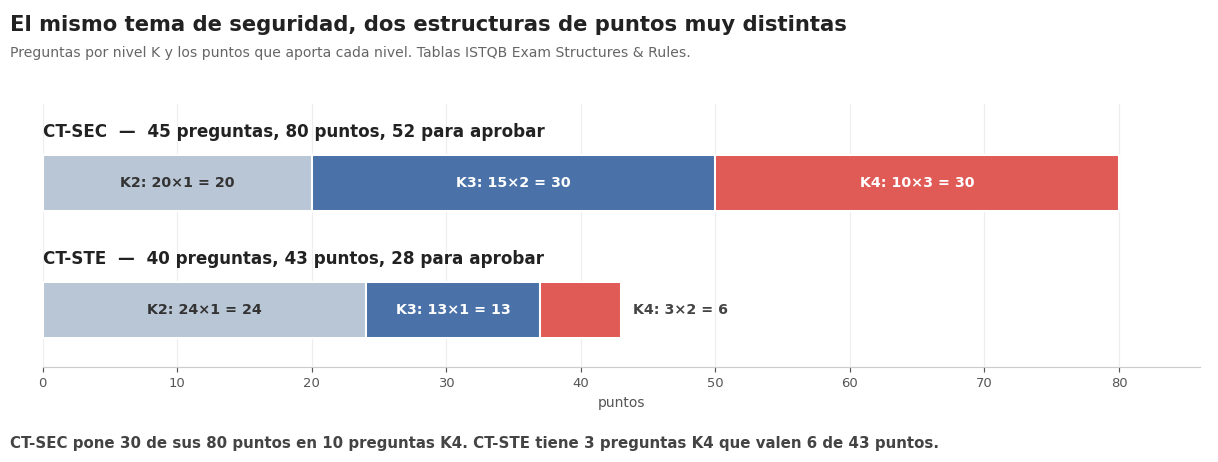
Ninguno de los dos exámenes puntua todas las preguntas igual. En CT-SEC una pregunta K2 vale 1 punto, una K3 vale 2 y una K4 vale 3, así que 20 K2 más 15 K3 más 10 K4 dan exactamente 80 puntos. En CT-STE los pesos son más planos: K2 y K3 valen 1 punto cada una y K4 vale 2, de modo que 24 más 13 más 6 suman 43. Si la escala K todavía te suena nueva, nuestro artículo sobre por qué una pregunta K3 vale dos puntos (en inglés) explica el mecanismo en toda la cartera de ISTQB.
La consecuencia práctica es contundente. En CT-SEC, 10 preguntas de 45 arrastran 30 de los 80 puntos: un 37 % del examen jugado a nivel de análisis, con escenarios de ataque, enfoques de prueba fallidos, informes intermedios y necesidades de herramientas. Si fallas las diez, tu techo es 50 puntos frente a una nota de corte de 52. En CT-STE las tres preguntas K4 valen 6 puntos de 43, así que ningún bloque por sí solo te hunde. CT-STE premia la amplitud; CT-SEC castiga a quien preparó el examen memorizando.
Qué pregunta CT-STE, capítulo a capítulo
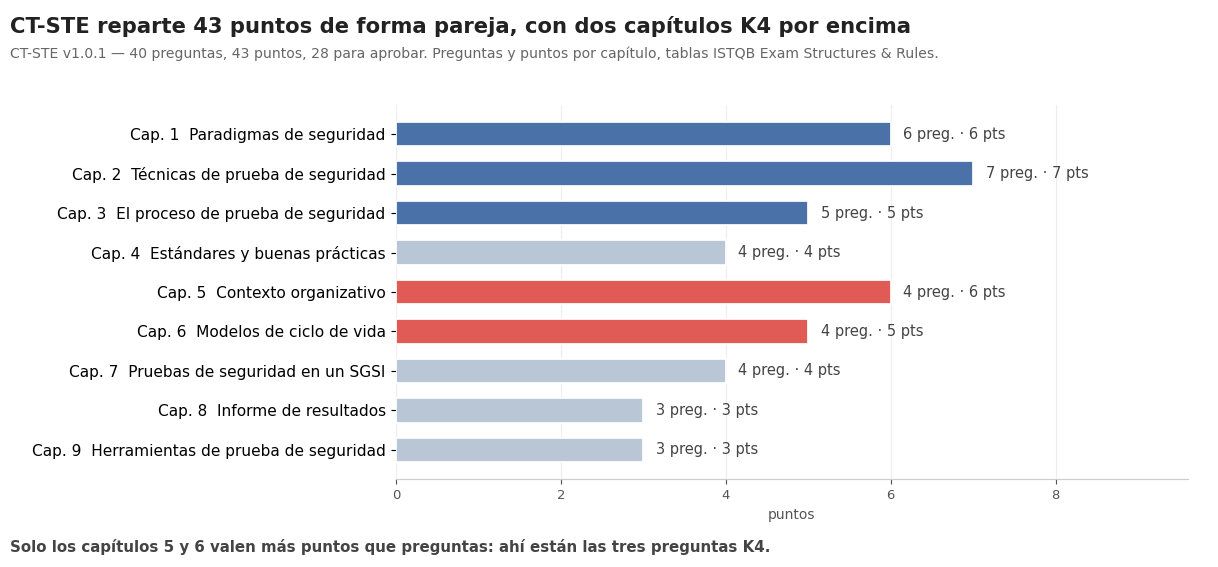
CT-STE está repartido de forma poco habitual. Nueve capítulos se reparten 40 preguntas y el mayor, Técnicas de prueba de seguridad, aporta 7. Solo dos capítulos valen más puntos que preguntas: la adaptación de las pruebas de seguridad al contexto organizativo y a los modelos de ciclo de vida del software. Ahí están las tres preguntas K4 y ahí están también las mayores cargas de estudio recomendadas, 195 y 165 minutos. Son los dos capítulos que conviene preparar de más.
Qué cubre CT-SEC que CT-STE deja fuera
CT-SEC dedica un capítulo entero a probar mecanismos de seguridad, y con 240 minutos es el más pesado del temario. Trata ocho mecanismos por parejas: entender el mecanismo y luego comprobar si de verdad funciona. Fortificación de sistemas, autenticación y autorización, cifrado, cortafuegos y zonas de red, detección de intrusiones, análisis de malware, ofuscación de datos y formación en seguridad. En CT-STE no hay ningún capítulo que sustituya esa lista mecanismo por mecanismo.
CT-SEC suma además un capítulo propio sobre el factor humano, con motivaciones del atacante, reconocimiento, ingeniería social y programas de concienciación, y otro sobre los estándares como marco consensuado y sobre la diferencia entre exigencia regulatoria y contractual. Si tu trabajo es valorar si las defensas de una organización aguantan, más que ejecutar las pruebas, ahí está la razón por la que CT-SEC todavía tiene público.
Qué añade CT-STE que CT-SEC nunca tuvo
Los nueve años que separan los dos temarios se notan. CT-STE incorpora zero trust como paradigma, con objetivo de aprendizaje K3 propio, recorre la cadena de debilidad a vulnerabilidad y a ataque mediante CWE, CVE y CAPEC, separa CWSS de CVSS para priorizar, enseña STRIDE para el modelado de amenazas y clasifica el instrumental en SAST, DAST, IAST y análisis de composición de software. Trata DevSecOps y el desplazamiento a la izquierda de forma explícita, considera el RGPD algo contra lo que hay que probar y pide alimentar un SGSI conforme a ISO/IEC 27001 con los resultados.
Un aviso para quien se prepare leyendo blogs en lugar del temario: el inventario de componentes de software, el famoso SBOM, no aparece ni una sola vez en CT-STE. Tampoco red teaming, honeypots, SIEM ni Common Criteria. El software de código abierto sí está, pero como reutilización de componentes y sus consecuencias para las pruebas, no como cadena de herramientas de SBOM. Estúdiate el temario, no la conversación del sector a su alrededor.
CT-STA: anunciada para 2026 y todavía ausente
Comprobado el 5 de octubre de 2026: CT-STA no figura en la página de certificaciones de ISTQB y las preguntas frecuentes de seguridad siguen hablándo de ella en futuro, como prevista para 2026. No hay temario, ni examen de muestra, ni tabla de estructura de examen. Con menos de tres meses de año por delante, quien necesite una certificación de seguridad este año tiene dos opciones y no tres. No es el primer temario de ISTQB que se queda quieto mucho tiempo: el temario de CT-PT de 2018 (en inglés) es la comparación que conviene tener presente antes de planificar con una fecha.
Un certificado CT-SEC no se convierte
ISTQB no deja margen: no hay conversión automática ni régimen transitorio. Quien tenga CT-SEC y quiera CT-STE o, más adelante, CT-STA, se examina como cualquier otro. Esto corta por los dos lados. Si ya tienes CT-SEC, no caduca y no se transforma, de modo que añadir CT-STE es una segunda inversión deliberada y no una renovación. Si estás eligiendo ahora, eliges un examen, no un peldaño de una escalera.
Cómo prepararse una vez elegido
Para CT-STE, trabaja con el temario de 2025 y practica contra la estructura de puntos más que contra el número de preguntas, porque los dos capítulos con preguntas K4 son los que deciden los resultados ajustados. Nuestros exámenes de práctica de CT-STE siguen la distribución oficial por capítulos y justifican por escrito cada opción de respuesta, también las incorrectas. Empieza por el examen de práctica 1 de CT-STE y lee la guía de preparación de CT-STE para el plan capítulo a capítulo. Para CT-SEC, la página de la certificación en istqb.org aloja el temario de 2016 y el examen de muestra, y el glosario de ISTQB es la referencia terminológica contra la que están escritos ambos exámenes. Si todavía te falta el Foundation Level, nuestra guía completa del CTFL es el punto de partida.
Frequently asked
CT-SEC sigue en istqb.org, sin etiqueta [Retiring] ni fecha de retirada publicada, a diferencia de CTAL-TA v3.1, CT-AI v1.0, CTFL-AT y CT-ATT. El temario es de 2016, pero el examen se puede convocar.
No. CT-STE solo exige un certificado ISTQB Foundation Level en vigor. No pide ninguna certificación de seguridad previa ni experiencia laboral.
No. ISTQB descarta expresamente cualquier conversión automática o régimen transitorio. Hay que aprobar cada examen por separado.
No a 5 de octubre de 2026. Las preguntas frecuentes de ISTQB siguen describiéndola como prevista para 2026 y no aparece en el listado de certificaciones.
CT-SEC. Son 45 preguntas en 120 minutos frente a 40 en 75, y 30 de sus 80 puntos dependen de 10 preguntas K4. En CT-STE son 6 de 43 puntos.
CT-SEC exige 52 de 80 puntos y CT-STE 28 de 43. Ambos aplican el umbral habitual de ISTQB del 65 % como mínimo, redondeado al alza.
Part of the ExamCaliber editorial team. Every ExamCaliber question and rationale is written and reviewed by hand against the current syllabus — never scraped from exam dumps.