ISTQB Security-Zertifizierung: CT-SEC, CT-STE oder CT-STA?
Im ISTQB-Security-Pfad stehen drei Namen, buchbar sind zwei Prüfungen. Welche davon Ihre ist, entscheidet nicht der Lehrplan, sondern die Zulassungsregel.
Der ISTQB-Security-Pfad führt drei Namen, buchbar sind zwei Prüfungen. CT-SEC steht seit 2016 im Katalog. CT-STE hat im Januar 2025 den Engineering-Teil davon übernommen. CT-STA, der analytische Teil, war für 2026 angekündigt und ist, geprüft am 5. Oktober 2026, immer noch nicht gelistet. Dieser Text trifft die Entscheidung anhand der Prüfungszahlen statt anhand der Produktbeschreibung.
Die kurze Antwort
Für die meisten Kandidaten kommt der Lehrplan gar nicht zu Wort, weil zuerst die Zulassungsregel entscheidet:
Weniger als drei Jahre einschlägige Erfahrung? Dann bleibt nur CT-STE. Zu CT-SEC werden Sie nicht zugelassen.
Drei Jahre oder mehr und Interesse am breiteren Lehrplan? CT-SEC ist weiterhin buchbar und trägt kein Enddatum.
Sie warten auf CT-STA? Warten Sie weiter, und planen Sie 2026 nicht damit.
Drei Namen, zwei buchbare Prüfungen
ISTQB begründet die Teilung damit, dass der Lehrplan von 2016 mehrere Rollen in einer Qualifikation vermischt hat und dadurch unübersichtlich wurde. Der Nachfolger ist zweigeteilt: CT-STE, der Security Test Engineer, deckt die praktische Durchführung von Security-Tests ab, CT-STA, der Security Test Analyst, soll Geschäftsrisiken und Teststrategie abdecken. Ausgeliefert wurde bisher nur die erste Hälfte.
Daraus ergibt sich eine merkwürdige Lage. Die abzulösende Zertifizierung lebt weiter, der Nachfolger ist halb gebaut, und auf der ISTQB-Seite steht nirgends, wozu ein Kandidat greifen soll. Die offizielle CT-STE-FAQ beschreibt die Teilung und schließt Grandfathering aus, spricht aber keine Empfehlung aus.
Die Zulassung entscheidet, nicht der Inhalt
CT-SEC hat die härtesten Zulassungsbedingungen aller ISTQB-Security-Qualifikationen. Verlangt werden ein Foundation-Level-Zertifikat und genug Praxis, um das Prüfungsgremium zu überzeugen, mit einer konkreten Zahl im Lehrplan: nicht weniger als drei Jahre einschlägige akademische, praktische oder beratende Erfahrung. Das ist eine Hürde, keine Empfehlung, und sie wird bei der Anmeldung geprüft.
CT-STE verlangt genau eines: ein gültiges ISTQB Foundation Level Zertifikat. Keine Dienstjahre, keine vorherige Security-Qualifikation und ausdrücklich kein CT-SEC. Wer als Tester in die Sicherheit hineinwächst statt als Sicherheitsspezialist ins Testen, hat die Frage damit schon beantwortet. Fehlt das CTFL noch, beginnen Sie beim CTFL-Prüfungsformat und der Bestehensgrenze, denn jeder Weg hier führt darüber.
Die beiden Prüfungen nebeneinander
CT-SEC: 45 Fragen, 80 Punkte, 52 Punkte zum Bestehen, 120 Minuten, mit Nichtmuttersprachler-Zuschlag 150 Minuten. Lehrplan vom 18. März 2016, 86 Seiten.
CT-STE: 40 Fragen, 43 Punkte, 28 Punkte zum Bestehen, 75 Minuten, mit Zuschlag 94 Minuten. Lehrplan v1.0.1 vom 31. Januar 2025, 103 Seiten.
Beide liegen auf der üblichen ISTQB-Schwelle von mindestens 65 Prozent der erreichbaren Punkte, aufgerundet. Interessant sind nicht die Summen, sondern wie sie zustande kommen.
Woher die Punkte kommen
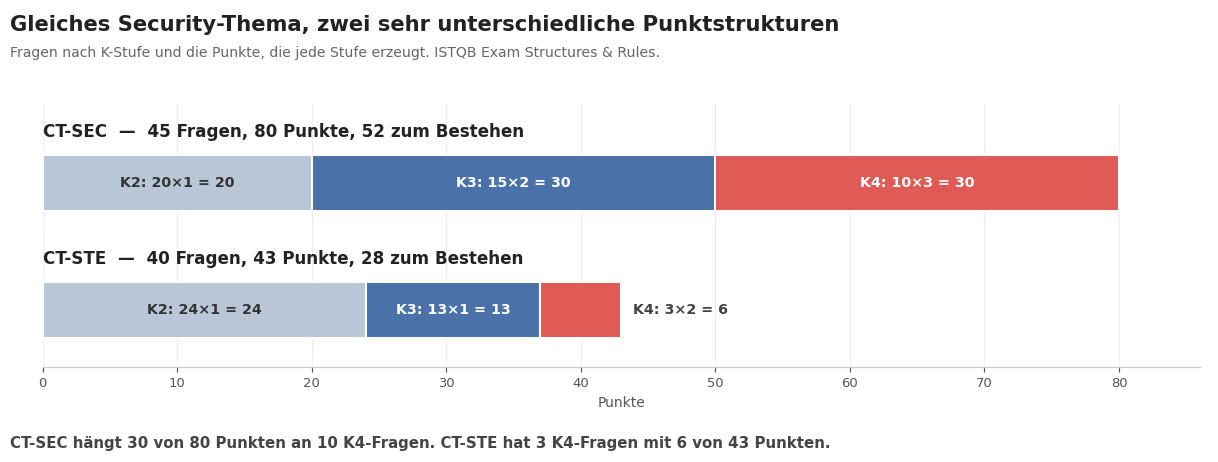
Keine der beiden Prüfungen wertet alle Fragen gleich. Bei CT-SEC zählt eine K2-Frage 1 Punkt, eine K3-Frage 2 und eine K4-Frage 3, also ergeben 20 mal K2 plus 15 mal K3 plus 10 mal K4 genau 80 Punkte. Bei CT-STE sind die Gewichte flacher: K2 und K3 zählen je 1 Punkt, K4 zählt 2, also 24 plus 13 plus 6 gleich 43. Wer mit der K-Skala noch nicht vertraut ist, findet die Mechanik in unserer Erklärung dazu, warum eine K3-Frage zwei Punkte wert ist (auf Englisch).
Die Folge ist deutlich. Bei CT-SEC tragen 10 von 45 Fragen 30 der 80 Punkte, also 37 Prozent der Prüfung auf Analyseniveau: Angriffsszenarien, gescheiterte Testansätze, Zwischenberichte, Werkzeugbedarf. Fallen alle zehn weg, bleiben höchstens 50 Punkte bei einer Grenze von 52. Bei CT-STE sind die drei K4-Fragen 6 von 43 Punkten wert, keine einzelne Stufe kann die Prüfung also kippen. CT-STE belohnt Breite, CT-SEC bestraft reines Auswendiglernen.
Was CT-STE Kapitel für Kapitel abfragt
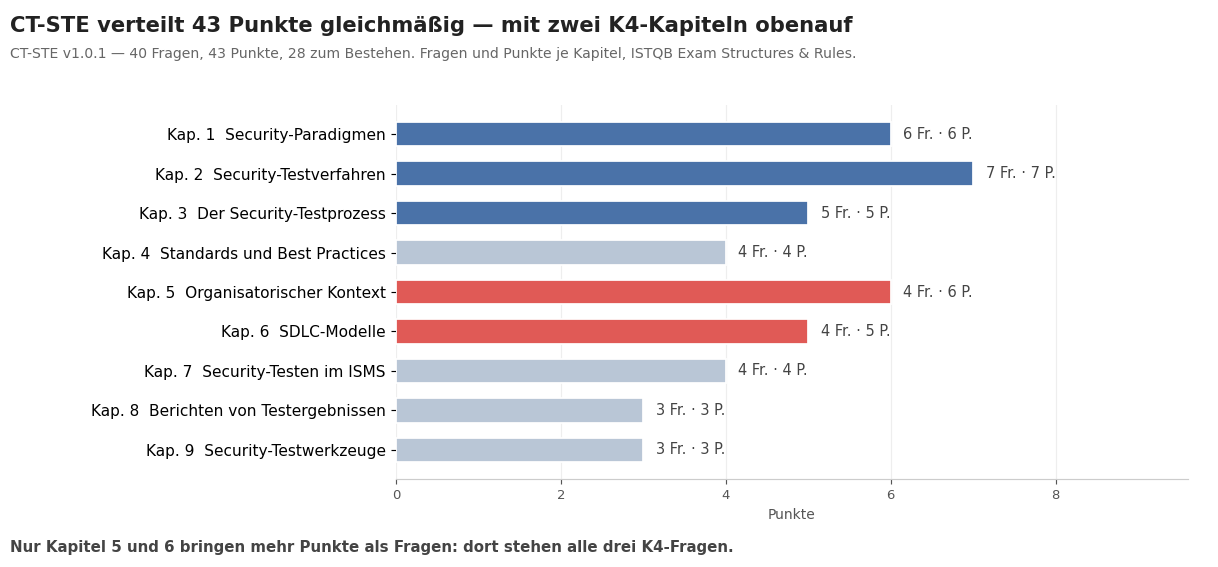
CT-STE ist ungewöhnlich gleichmäßig verteilt. Neun Kapitel teilen sich 40 Fragen, das größte, Security-Testverfahren, stellt davon 7. Nur zwei Kapitel bringen mehr Punkte als Fragen: die Anpassung des Security-Testens an den organisatorischen Kontext und an die Vorgehensmodelle der Softwareentwicklung. Dort stehen alle drei K4-Fragen, und dort liegen mit 195 und 165 Minuten auch die höchsten empfohlenen Lernzeiten. Diese beiden Kapitel sollte man überproportional vorbereiten.
Was CT-SEC abdeckt und CT-STE weglässt
CT-SEC widmet ein ganzes Kapitel dem Testen von Sicherheitsmechanismen, mit 240 Minuten das schwerste des Lehrplans. Acht Mechanismen werden paarweise behandelt: den Mechanismus verstehen, dann prüfen, ob er tatsächlich wirkt. System-Hardening, Authentifizierung und Autorisierung, Verschlüsselung, Firewalls und Netzzonen, Intrusion Detection, Malware-Scanning, Datenverschleierung und Security-Schulungen. In CT-STE gibt es kein Kapitel, das diese Mechanismen einzeln ersetzt.
Dazu kommt bei CT-SEC ein eigenständiges Kapitel zum Faktor Mensch, mit Angreifermotivation, Reconnaissance, Social Engineering und Awareness-Programmen, sowie ein Kapitel zu Standards als konsensbasiertem Rahmen und zum Unterschied zwischen regulatorischer und vertraglicher Durchsetzung. Wer beurteilen soll, ob die Verteidigung einer Organisation trägt, statt die Tests selbst zu fahren, findet hier den Grund, warum CT-SEC noch Publikum hat.
Was CT-STE neu mitbringt
Die neun Jahre zwischen den Lehrplänen sind sichtbar. CT-STE verankert Zero Trust als Paradigma mit eigenem K3-Lernziel, verfolgt die Kette von Schwäche über Verwundbarkeit zum Angriff entlang CWE, CVE und CAPEC, trennt CWSS von CVSS für die Priorisierung, lehrt STRIDE für Threat Modelling und ordnet Werkzeuge nach SAST, DAST, IAST und Software Composition Analysis. DevSecOps und Shift-Left sind ausdrücklich Thema, die DSGVO gilt als etwas, wogegen getestet wird, und Ergebnisse sollen in ein ISMS nach ISO/IEC 27001 einfließen.
Eine Warnung für alle, die sich aus Blogbeiträgen statt aus dem Lehrplan vorbereiten: die Software Bill of Materials kommt in CT-STE kein einziges Mal vor. Ebenso wenig Red Teaming, Honeypots, SIEM oder Common Criteria. Open-Source-Software ist enthalten, aber als Komponentenwiederverwendung und deren Folgen für das Testen, nicht als SBOM-Werkzeugkette. Lernen Sie den Lehrplan, nicht die Branchendebatte darum.
CT-STA: für 2026 angekündigt, bis heute nicht da
Geprüft am 5. Oktober 2026: CT-STA steht nicht auf der ISTQB-Zertifizierungsübersicht, und die Security-FAQ spricht weiterhin im Futur von einer für 2026 geplanten Veröffentlichung. Es gibt keinen Lehrplan, keine Musterprüfung und keine Exam Structure Table. Mit knapp drei verbleibenden Monaten hat ein Kandidat, der dieses Jahr eine Security-Zertifizierung braucht, zwei Optionen und nicht drei. Das ist nicht der erste ISTQB-Lehrplan, der lange stillsteht: der CT-PT-Lehrplan von 2018 (auf Englisch) ist der passende Vergleich, bevor Sie mit einem Termin planen.
Ein CT-SEC-Zertifikat wird nicht umgewandelt
ISTQB ist hier eindeutig: es gibt keine automatische Übertragung und kein Grandfathering. Wer CT-SEC hält und CT-STE oder später CT-STA will, legt die Prüfung ab wie jeder andere. Das wirkt in beide Richtungen. Ein vorhandenes CT-SEC läuft nicht ab und wandelt sich nicht um, CT-STE ist also eine bewusste zweite Investition und keine Verlängerung. Wer heute wählt, wählt eine Prüfung und keine Stufe auf einer Leiter.
Vorbereitung nach der Entscheidung
Für CT-STE arbeiten Sie mit dem Lehrplan von 2025 und üben gegen die Punktestruktur statt gegen die Fragenzahl, denn die beiden Kapitel mit den K4-Fragen entscheiden Grenzfälle. Unsere CT-STE-Probeprüfungen folgen der offiziellen Kapitelverteilung und begründen jede Antwortoption schriftlich, auch die falschen. Beginnen Sie mit CT-STE Probeprüfung 1 und lesen Sie den CT-STE-Vorbereitungsleitfaden für den Plan Kapitel für Kapitel. Für CT-SEC führt die Zertifizierungsseite auf istqb.org den Lehrplan von 2016 und die Musterprüfung, und das ISTQB-Glossar ist die Begriffsreferenz, gegen die beide Prüfungen geschrieben sind. Fehlt noch das Foundation Level, ist unser kompletter CTFL-Leitfaden der Startpunkt.
Frequently asked
CT-SEC steht weiterhin auf istqb.org, ohne [Retiring]-Kennzeichnung und ohne veröffentlichtes Enddatum, anders als CTAL-TA v3.1, CT-AI v1.0, CTFL-AT und CT-ATT. Der Lehrplan stammt von 2016, die Prüfung ist aber buchbar.
Nein. Für CT-STE genügt ein gültiges ISTQB Foundation Level Zertifikat. Weder eine Security-Zertifizierung noch Berufserfahrung werden verlangt.
Nein. ISTQB schließt eine automatische Übertragung und jede Grandfathering-Regel ausdrücklich aus. Jede Prüfung muss einzeln bestanden werden.
Stand 5. Oktober 2026 nicht. Die ISTQB-FAQ nennt die Zertifizierung weiterhin für 2026 geplant, und auf der Zertifizierungsübersicht taucht sie nicht auf.
CT-SEC. 45 Fragen in 120 Minuten gegenüber 40 in 75, und 30 der 80 Punkte hängen an 10 K4-Fragen. Bei CT-STE sind es 6 von 43 Punkten.
CT-SEC verlangt 52 von 80 Punkten, CT-STE 28 von 43. Beides ist die übliche ISTQB-Schwelle von mindestens 65 Prozent, aufgerundet.
Part of the ExamCaliber editorial team. Every ExamCaliber question and rationale is written and reviewed by hand against the current syllabus — never scraped from exam dumps.